


ESET, presenta su reciente investigación en la que analiza amenazas a los servidores web de Internet Information Services (IIS). En la misma descubrió nuevas familias de malware que se están utilizando para la ciberdelincuencia, el ciberespionaje y el fraude SEO.
El equipo de investigación de ESET, compañía líder en detección proactiva de amenazas, descubrió un conjunto de familias de malware, que no habían sido documentadas previamente, que se implementan como extensiones maliciosas para el software del servidor web Internet Information Services (IIS). Apuntando tanto a servidores de correo electrónico de gobiernos como a sitios que realizan transacciones de comercio electrónico, además de ayudar en la distribución de malware, esta amenaza opera mediante la escucha a escondidas y la manipulación de las comunicaciones del servidor.
Además de proporcionar un completo desglose de las familias recientemente descubiertas, el nuevo whitepaper: “Anatomy of native IIS malware”, funciona como guía para ayudar a detectar, analizar y mitigar esta clase de amenazas que se ubican del lado del servidor.
Internet Information Service, conocido también por sus siglas IIS, es el software para el servidor web de Microsoft Windows que presenta una arquitectura modular extensible. ESET basó su investigación en módulos nativos para IIS que son maliciosos, donde encontraron más de 80 muestras únicas que fueron utilizadas de manera activa en el contexto de una campaña y las clasificaron en 14 familias de malware, 10 de las cuales no habían sido documentadas anteriormente.
Entre las víctimas se encuentran gobiernos del sudeste asiático y decenas de empresas pertenecientes a diversas industrias situadas principalmente en Canadá, Vietnam e India, pero también en Estados Unidos, Nueva Zelanda, Corea del Sur y otros países.
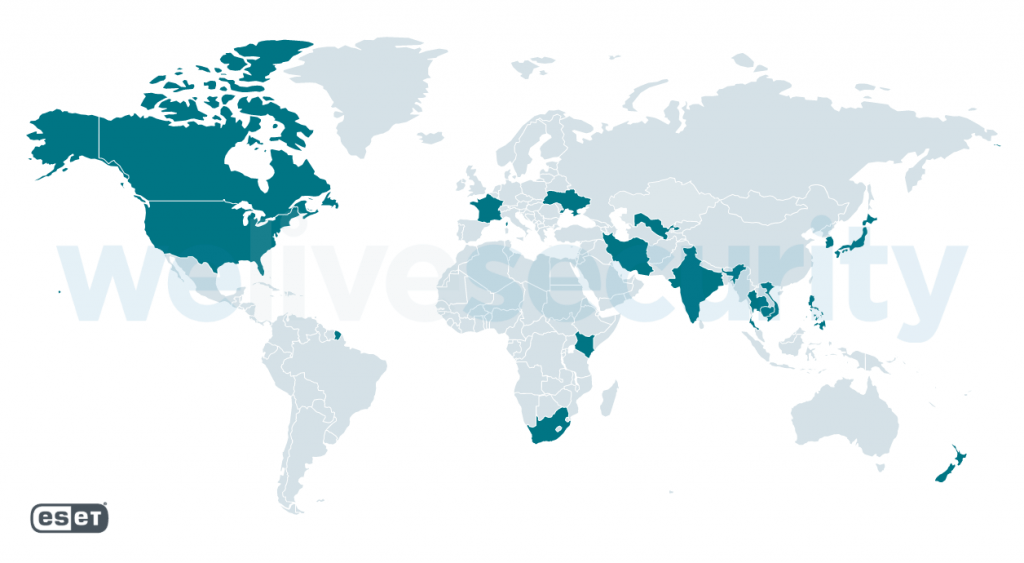
Víctimas de los backdoors nativos para IIS que se propagaron a través de la cadena de vulnerabilidades de ProxyLogon
El malware para IIS es un tipo de amenaza que se utiliza para el ciberdelito, el ciberespionaje y el fraude SEO, pero en todos los casos, su objetivo principal es interceptar las solicitudes HTTP que ingresan al servidor IIS comprometido y afectar la forma en que el servidor responde a distintas solicitudes.
ESET identificó cinco modos principales en los que opera el malware para IIS:
- Los backdoor para IIS permiten a sus operadores controlar de forma remota la computadora comprometida que tiene IIS instalado
- Los infostealers(ladrones de información) para IIS permiten a sus operadores interceptar el tráfico regular entre el servidor comprometido y sus visitantes legítimos, para robar información como credenciales de inicio de sesión e información de pago. El uso de HTTPS no evita este ataque, ya que el malware para IIS puede acceder a todos los datos manejados por el servidor, que es donde se procesan los datos en su estado no cifrado.
- Los injectors para IIS modifican las respuestas HTTP enviadas a visitantes legítimos para ofrecer contenido malicioso
- Los proxies para IIS convierten el servidor comprometido en una parte de la infraestructura de C&C para otra familia de malware y hacen un mal uso del servidor IIS para transmitir la comunicación entre las víctimas de ese malware y el servidor de C&C real
- El malware para IIS mediante fraude de SEO modifica el contenido que se envía a los motores de búsqueda para manipular los algoritmos SERP y mejorar el posicionamiento de otros sitios web de interés para los atacantes
ESET comparte distintas recomendaciones que pueden ayudar a mitigar los ataques de malware IIS:
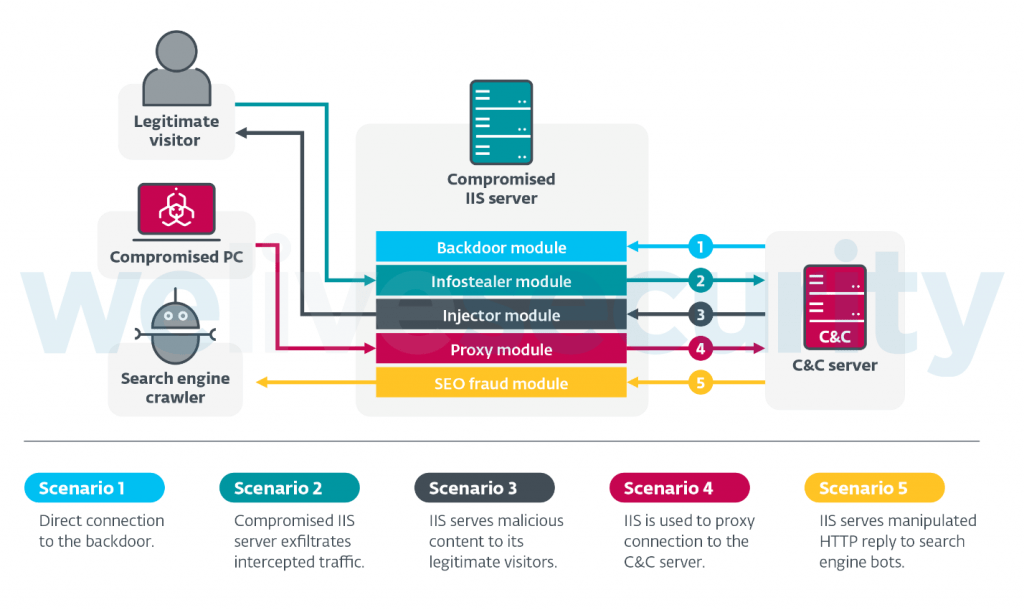
Descripción general de los mecanismos que utiliza el malware para IIS
- Utilizar cuentas dedicadas con contraseñas únicas y seguras para la administración del servidor IIS. Solicitar autenticación multifactor (MFA) para estas cuentas. Supervisar el uso de estas cuentas.
- Instalar periódicamente las actualizaciones de seguridad para el sistema operativo y revisar cuidadosamente qué servicios están expuestos a Internet para reducir el riesgo de explotación del servidor.
- Considerar usar un firewall de aplicaciones web y/o una solución de seguridad para endpoints en el servidor IIS.
- Los módulos nativos para IIS tienen acceso sin restricciones a cualquier recurso disponible para el proceso de trabajo del servidor; solo se debe instalar módulos IIS nativos de fuentes confiables para evitar la descarga de versiones troyanizadas. Ser especialmente consciente de los módulos que prometen características demasiado buenas para ser verdad, como mejorar mágicamente el SEO.
- Verificar regularmente la configuración del servidor IIS para corroborar que todos los módulos nativos instalados sean legítimos (firmados por un proveedor confiable o instalados a propósito).
“Todavía es bastante raro que se utilice un software de seguridad para endpoints (y otros) en servidores IIS, lo que facilita que los atacantes puedan operar sin ser detectados durante largos períodos de tiempo. Esto debería llamar la atención de todos los portales web que desean proteger los datos de sus visitantes, incluida las credenciales de autenticación y la información de pago. Las organizaciones que usan OWA también deben prestar atención, ya que depende de IIS y podrían ser un blanco de ataque interesante para el espionaje. Si bien las amenazas dirigidas a los servidores IIS no se limitan al malware nativo para IIS, creemos que este informe es un punto de partida útil para que quienes trabajan en seguridad comprendan, identifiquen y eliminen las amenazas que apuntan a IIS.”, comentó Camilo Gutiérrez Amaya, Jefe del Laboratorio de Investigación de ESET Latinoamérica.
Para acceder al whitepaper, ingrese a: “Anatomy of native IIS malware”
Para conocer más sobre seguridad informática ingrese al portal de noticias de ESET: https://www.welivesecurity.com/la-es/2021/08/06/anatomia-malware-nativo-para-servidores-web-iis/
Por otro lado, ESET invita a conocer Conexión Segura, su podcast para saber qué está ocurriendo en el mundo de la seguridad informática. Para escucharlo ingrese a: https://open.spotify.com/show/0Q32tisjNy7eCYwUNHphcw?go=1&utm_source=embed_v3&t=5&nd=1
Visítanos en: @ESETLA
#Tecnologia #NotaDePrensa #SNNV #6Sep #VenprensaInforma
Síguenos en: INSTAGRAM: @Venprensa – FACEBOOK: Venezolana de Prensa – TWITTER: @Venprensa

